Hospedagem web · Publicado em 26 de outubro de 2026
Alojamento seguro para empresas: o que deve garantir e como escolher
ViceSite · Vicedomini Softworks srl
O que torna seguro um alojamento empresarial: medidas do fornecedor, tarefas de quem gere o site, cópias de segurança, RGPD, NIS2 e 10 perguntas a fazer antes de escolher.
Um alojamento seguro é um serviço que protege o servidor onde funciona o teu site com várias defesas independentes, mantém o software atualizado, cifra as ligações, faz cópias de segurança guardadas noutro local e consegue restaurá-las rapidamente. Mas não basta escolher o fornecedor certo: parte da segurança continua nas mãos de quem gere o site, ou seja, tu ou a tua agência. Neste guia, encontras o que deves exigir do alojamento, o que te compete a ti, quais as obrigações aplicáveis a uma empresa italiana e as perguntas a fazer antes de assinar.
Em resumo
- A segurança de um alojamento mede-se por três aspetos: confidencialidade dos dados, integridade do site e disponibilidade do serviço.
- O fornecedor protege a infraestrutura; as atualizações do CMS, os plugins, as palavras-passe e os utilizadores do site continuam a ser da responsabilidade de quem o administra.
- Uma cópia de segurança só tem valor se for automática, guardada fora do servidor e se alguém tiver testado o seu restauro.
- Para uma empresa, também contam o RGPD e, em alguns setores, a legislação NIS2: pergunta ao fornecedor como te ajuda a cumpri-los.
- O domínio, os acessos ao alojamento e o DNS são ativos da tua empresa: as credenciais devem ficar contigo.
Índice
- O que significa realmente “alojamento seguro”
- Quem protege o quê: o alojamento e o teu site
- As medidas que um alojamento seguro deve incluir
- Cópias de segurança: a diferença entre um incidente e um desastre
- Privacidade e obrigações legais das empresas italianas
- As perguntas a fazer antes de escolher
- O nosso ponto de vista: a segurança também passa pela clareza
- Alojamento, domínio e site com a ViceSite
- Perguntas frequentes
- Fontes
O que significa realmente “alojamento seguro”
Muitos planos apresentam-se como “seguros” porque incluem um certificado SSL. É um requisito básico, não uma estratégia. Um alojamento seguro é um conjunto de medidas concebidas para reduzir o risco, não para o eliminar: a Agência Nacional de Cibersegurança italiana descreve a conceção da segurança como um trabalho holístico e integrado, destinado a reduzir o risco cibernético a um nível aceite. O mesmo raciocínio aplica-se ao servidor da tua empresa.
Na prática, estes são os riscos que um bom alojamento deve ajudar-te a conter:
- Intrusões: alguém entra no painel de controlo, na base de dados ou na área de administração do site e insere código malicioso, páginas de spam ou redirecionamentos.
- Perda de dados: uma avaria, um erro humano ou um ransomware apaga ficheiros, encomendas e contactos.
- Interrupções: o site fica indisponível devido a um ataque que sobrecarrega o servidor ou a um problema técnico, e os clientes não te encontram.
- Usurpação da identidade do domínio: emails enviados em teu nome por terceiros, porque o domínio não está corretamente configurado.
A autoridade francesa de apoio às vítimas de ataques informáticos recomenda a defesa em profundidade: várias medidas de proteção independentes, tanto na arquitetura de hardware e software do servidor como na infraestrutura de alojamento. O motivo é simples: se uma barreira ceder, a seguinte trava o ataque. É o critério mais útil para avaliar qualquer oferta.
Quem protege o quê: o alojamento e o teu site
O equívoco mais caro que encontramos é pensar que, ao pagar um alojamento, a segurança do site está “incluída”. Não é assim. A documentação oficial do WordPress explica-o claramente: os fornecedores de alojamento são, em regra, responsáveis pela infraestrutura, não pela aplicação instalada, cuja segurança cabe ao proprietário do site.
| Área | Normalmente compete ao fornecedor | Normalmente compete a quem gere o site |
|---|---|---|
| Servidor e sistema operativo | Atualizações, configuração, isolamento entre clientes | Nenhuma ação |
| Rede | Firewall, filtros de tráfego, monitorização | Comunicar anomalias |
| Software do servidor (PHP, base de dados, servidor web) | Versões estáveis e recentes | Escolher a versão compatível no painel |
| CMS, tema e plugins | Eventuais ferramentas de atualização | Atualizá-los e remover o que não é necessário |
| Utilizadores e palavras-passe do site | Limites às tentativas de acesso | Palavras-passe fortes, autenticação de dois fatores, funções adequadas |
| Cópias de segurança | Cópias automáticas e procedimentos de restauro | Verificar se existem e fazer um teste |
As duas partes trabalham em conjunto. O manual do WordPress dedicado ao alojamento recomenda palavras-passe fortes contra as tentativas automáticas de força bruta e, ao mesmo tempo, sugere aos fornecedores que limitem as tentativas de acesso ao nível da rede ou do servidor. Uma palavra-passe fraca num servidor bem protegido continua a ser um ponto fraco; um site bem cuidado num servidor negligenciado também.
Se tens um site WordPress, o guia oficial de reforço da segurança lembra que as versões obsoletas deixam de receber atualizações de segurança e que uma conta de administrador comprometida pode ser suficiente para instalar scripts maliciosos. Por isso, as atualizações, as palavras-passe fortes e a autenticação em dois passos não são opcionais.
As medidas que um alojamento seguro deve incluir
Não precisas de te tornar especialista para avaliar uma oferta. Precisas de saber o que perguntar. Estes são os elementos que, em conjunto, fazem a diferença.
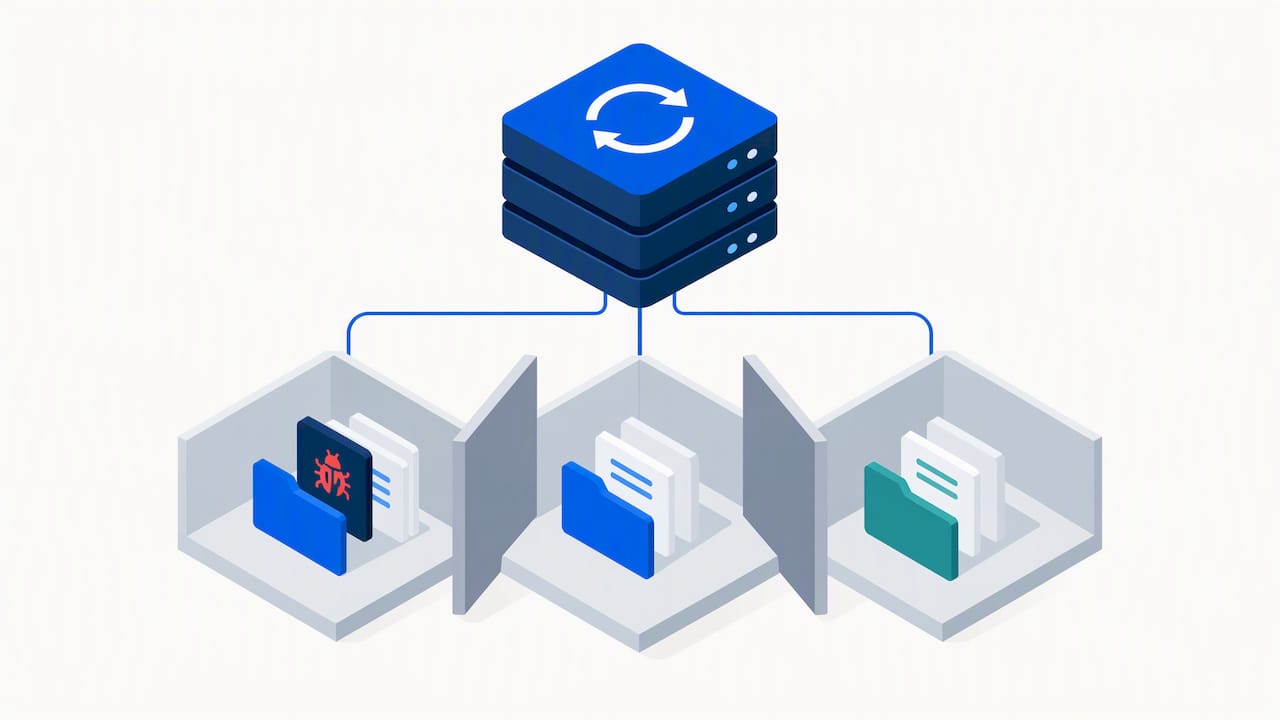
Software do servidor atualizado e clientes isolados
O fornecedor deve usar versões estáveis e recentes do sistema operativo, do servidor web, do PHP e da base de dados, e deve estar disposto a falar sobre isso. A documentação do WordPress aponta precisamente este critério de escolha: um fornecedor sério explica as suas funcionalidades e procedimentos de segurança em vez de os esconder. Num alojamento partilhado, pergunta também como são separadas as contas dos diferentes clientes: um site comprometido ao lado do teu não deve conseguir aceder aos teus ficheiros.
Ligações cifradas
O certificado SSL/TLS deve estar ativo no site, mas a cifragem também abrange os acessos de gestão: painel de controlo, transferência de ficheiros (SFTP em vez do antigo FTP sem cifragem) e correio eletrónico. As orientações da AgID sobre segurança na contratação de TIC, concebidas para as aquisições da administração pública, mas também muito úteis para uma empresa, incluem protocolos cifrados e autenticação entre os requisitos de segurança a exigir ao fornecedor.
Defesas perimetrais e monitorização
Firewall, filtros contra tráfego anómalo, bloqueio de tentativas de acesso repetidas e monitorização contínua. As mesmas orientações da AgID enumeram defesas perimetrais, gestão de incidentes, auditorias e atualização periódica das medidas: é também uma boa referência para um contrato privado.
Gestão de incidentes
O que acontece se o site for comprometido? Quem te avisa, em quanto tempo, quem intervém e com que custos? Um alojamento seguro tem uma resposta escrita a estas perguntas, não uma promessa genérica.
Correio eletrónico e DNS bem configurados
Se usas email no teu domínio, verifica se os registos SPF, DKIM e DMARC estão configurados. Sem estes registos, os teus emails correm o risco de ir parar ao spam e qualquer pessoa pode tentar enviar mensagens que parecem vir da tua empresa.
Cópias de segurança: a diferença entre um incidente e um desastre
Mais cedo ou mais tarde, todos os sites têm um problema. A cópia de segurança determina se o problema dura uma hora ou uma semana. As boas práticas mais comuns para uma PME são:
- Cópias automáticas diárias, sem depender da memória de alguém.
- Armazenamento num sistema diferente do servidor do site: se o servidor avariar ou for cifrado por ransomware, a cópia de segurança no mesmo disco desaparece com ele.
- Retenção de pelo menos 30 dias, porque uma infeção pode permanecer escondida durante semanas e é preciso poder voltar a uma cópia limpa.
- Um verdadeiro teste de restauro, num ambiente de testes, pelo menos de poucos em poucos meses e após cada alteração importante ao site.
Quanto ao ponto 2, há uma precaução adicional. Uma análise publicada na Cybersecurity360 observa que confiar as cópias de segurança e a infraestrutura a uma única entidade pode expor a perdas de dados, e que convém diversificar os locais onde as cópias são guardadas. Para um site empresarial, uma cópia periódica descarregada por ti ou pela tua agência é uma proteção que custa pouco.
Privacidade e obrigações legais das empresas italianas
Se o teu site recolhe dados pessoais (um formulário de contacto, uma área de clientes, uma loja online), a segurança do alojamento não é apenas uma escolha técnica.
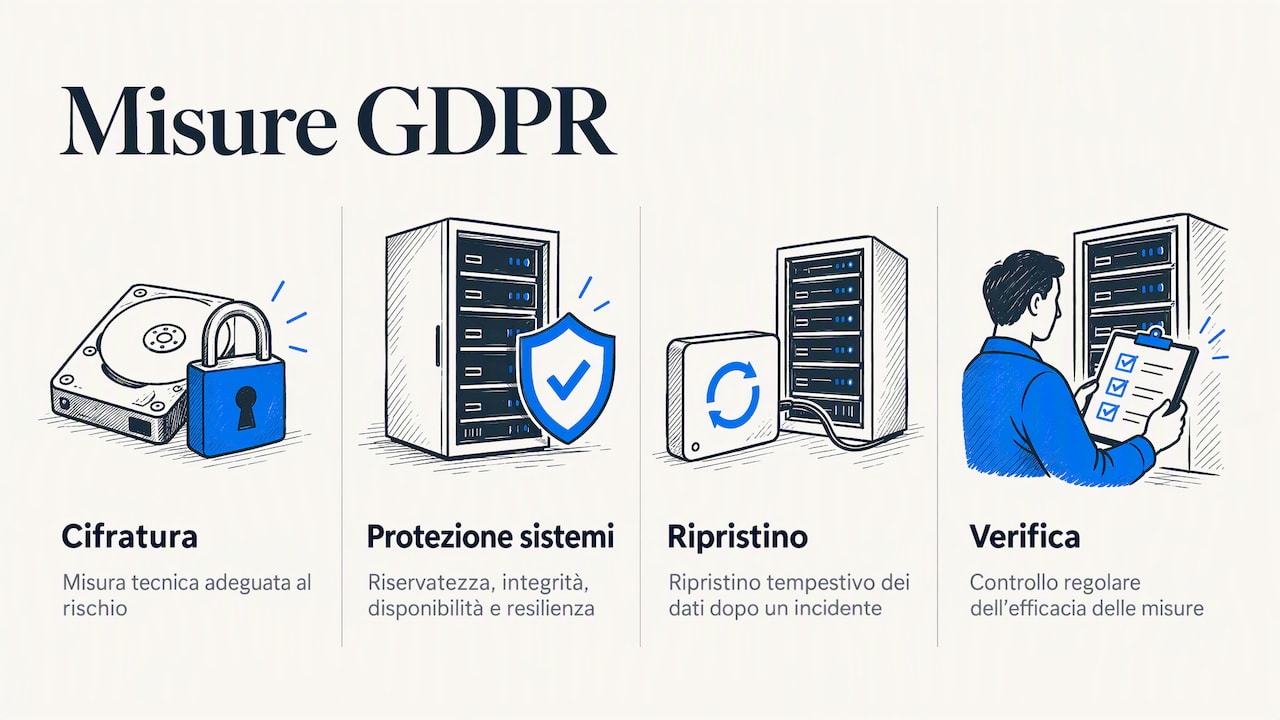
RGPD. O artigo 32.º do Regulamento UE 2016/679 exige tanto ao responsável pelo tratamento como ao subcontratante medidas técnicas e organizativas adequadas ao risco. Entre os exemplos, refere a cifragem, a capacidade de garantir a confidencialidade, integridade, disponibilidade e resiliência dos sistemas, a capacidade de restabelecer rapidamente os dados após um incidente e uma verificação regular da eficácia das medidas. Um fornecedor de alojamento que trata dados por tua conta enquadra-se normalmente na figura do subcontratante: pede que a relação seja regulada por escrito e, em caso de dúvida, consulta o teu consultor de privacidade.
NIS2. O Decreto Legislativo italiano n.º 138/2024 transpôs a diretiva NIS2 para Itália. Não abrange todas as empresas: aplica-se às entidades que se enquadram nos setores e nas dimensões previstos no decreto. As entidades abrangidas devem adotar, como explica a ACN, medidas de análise de riscos, gestão de incidentes e continuidade operacional, incluindo cópias de segurança e recuperação em caso de desastre. Se não sabes se a tua empresa está abrangida, pergunta ao teu contabilista ou a um jurista especializado em cibersegurança antes de escolher os fornecedores.
Contratos com a agência. Se uma agência gere o site e o alojamento por ti, lê atentamente as cláusulas sobre responsabilidades. Segundo a mesma análise da Cybersecurity360, em Itália, as cláusulas de isenção de responsabilidade entre agências web e clientes só são válidas se forem expressamente subscritas ou referidas numa secção separada.
As perguntas a fazer antes de escolher
Usa esta lista quando comparares duas ofertas. Um fornecedor de confiança responde a todas de forma clara, sem rodeios.
- Que versões de PHP e de base de dados utilizam e com que frequência as atualizam?
- Como são isoladas as contas dos diferentes clientes no mesmo servidor?
- O certificado SSL está incluído e renova-se automaticamente?
- Posso aceder aos ficheiros apenas através de protocolos cifrados, como o SFTP?
- Limitam as tentativas de acesso repetidas e bloqueiam o tráfego anómalo?
- Com que frequência fazem cópias de segurança, onde as guardam e durante quantos dias?
- Posso restaurar uma cópia de segurança por minha conta ou tenho de o pedir? Tem algum custo?
- Se o site for comprometido, quem me avisa e o que fazem?
- Com quem falo quando tenho um problema, em que língua e com que prazos de resposta?
- As credenciais do domínio, do alojamento e do DNS continuam em meu nome? Posso transferir o domínio quando quiser?
A última pergunta é a mais esquecida. O domínio, o alojamento e o DNS são ativos da empresa, não do fornecedor: guarda pessoalmente os acessos, mesmo que confies a gestão diária a outra pessoa. E, quando uma colaboração terminar, revoga os acessos de quem já não trabalha contigo.
O nosso ponto de vista: a segurança também passa pela clareza
No trabalho com pequenas empresas, profissionais e startups, vemos muitas vezes o mesmo padrão. O problema raramente nasce de um ataque sofisticado. Nasce de um site instalado há anos e nunca atualizado, de uma palavra-passe partilhada entre três colaboradores, de um domínio registado em nome da antiga agência que já não atende o telefone. São riscos organizativos antes de serem técnicos.
Por isso, acreditamos que um alojamento seguro, para uma PME, deve ser, antes de mais, fácil de compreender. Se não percebes o que estás a comprar, não podes saber o que fica por proteger. Explicar em palavras simples o que o serviço faz e o que te compete a ti já é uma medida de segurança.
Também importa quem te responde. Quando o site fica em baixo numa sexta-feira à noite, um pedido de apoio em fila de espera ou um call center que lê um guião não chegam: precisas de uma pessoa que perceba o problema e fale a tua língua. É por isso que não prendemos o domínio aos nossos serviços: um domínio que podes levar para onde quiseres é um domínio que continua verdadeiramente teu.
— Sofia
Alojamento, domínio e site com a ViceSite
Se queres um alojamento seguro sem teres de te tornar administrador de sistemas, na ViceSite encontras domínio, alojamento e site à medida no mesmo lugar, com caixas de correio eletrónico para a tua empresa. Os preços são claros e incluem IVA, sem custos ocultos, e o domínio não tem vínculos.
O processo tem três passos: escolhes o serviço, pagas de forma segura e a ativação é imediata. Se tens dúvidas sobre a solução mais adequada para ti, a nossa equipa italiana responde-te: pessoas reais, sem linguagem técnica. Descobre domínio, alojamento e site à medida e escolhe por onde começar.
Perguntas frequentes
Um certificado SSL basta para ter um site seguro?
Não. O certificado cifra a ligação entre o visitante e o site, mas não impede que alguém entre com uma palavra-passe roubada ou explore um plugin antigo. Também são necessárias atualizações, controlo de acessos, proteções no servidor e cópias de segurança verificadas.
Para uma empresa, é melhor um alojamento partilhado ou um servidor dedicado?
Para a maioria dos sites de apresentação de pequenas empresas, um alojamento partilhado bem gerido é suficiente, desde que isole as contas e inclua cópias de segurança e monitorização. Um servidor dedicado oferece mais controlo, mas exige conhecimentos para o administrar em segurança. Para lojas online com muito tráfego ou dados sensíveis, vale a pena avaliar soluções com recursos reservados.
Como posso saber onde está alojado o meu site?
A forma mais rápida é consultar a fatura ou a área de cliente do fornecedor a quem pagas todos os anos. Em alternativa, podes procurar os servidores DNS do domínio através de um serviço de consulta WHOIS ou DNS: muitas vezes, o nome do fornecedor aparece aí. Se não encontrares nada, pergunta à agência que criou o site e pede que te entregue as credenciais.
Com que frequência devo verificar as cópias de segurança?
Verifica regularmente, pelo menos, se as cópias automáticas existem e são recentes, por exemplo, uma vez por mês. Um verdadeiro teste de restauro num ambiente de testes deve ser feito periodicamente e após cada alteração importante ao site. Uma cópia de segurança que nunca foi restaurada é uma esperança, não uma garantia.
Fontes
- ACN, Arquitetura, engenharia e operações de segurança
- Cybermalveillance.gouv.fr, Como proteger o teu site
- WordPress.org, Reforçar a segurança do WordPress (italiano)
- WordPress Developer, Reforço da segurança
- Manual de alojamento do WordPress, Segurança
- AgID, Orientações de segurança na contratação de TIC, Apêndice A
- Cybersecurity360, Cópias de segurança de dados: estratégias operacionais e responsabilidades legais
- Altalex, Art. 32.º do RGPD, Segurança do tratamento
- LCA Studio Legale, Diretiva NIS 2 e Decreto Legislativo italiano n.º 138/2024
- ACN, As obrigações básicas das entidades NIS
Pronto para levar o seu negócio online?
Procure o seu domínio: em dois minutos sabe se está livre e quanto custa, IVA incluído.
Encontre o seu domínio