Alojamiento web · Publicado el 26 de octubre de 2026
Hosting seguro para empresas: qué debe garantizar y cómo elegirlo
ViceSite · Vicedomini Softworks srl
Qué hace que un hosting empresarial sea seguro: medidas del proveedor, tareas de quien gestiona la web, copias de seguridad, RGPD, NIS2 y 10 preguntas que hacer antes de elegir.
Un hosting seguro es un servicio que protege el servidor donde funciona tu web con varias defensas independientes, mantiene el software actualizado, cifra las conexiones, hace copias de seguridad que se guardan en otra ubicación y sabe restaurarlas rápidamente. Pero no basta con elegir al proveedor adecuado: parte de la seguridad sigue en manos de quien gestiona la web, es decir, tú o tu agencia. En esta guía encontrarás qué exigir al hosting, qué te corresponde hacer a ti, qué obligaciones se aplican a una empresa italiana y qué preguntas hacer antes de firmar.
En resumen
- La seguridad de un hosting se mide en tres aspectos: confidencialidad de los datos, integridad de la web y disponibilidad del servicio.
- El proveedor protege la infraestructura; las actualizaciones del CMS, los plugins, las contraseñas y los usuarios de la web siguen siendo responsabilidad de quien la administra.
- Una copia de seguridad solo sirve si es automática, se guarda fuera del servidor y alguien ha probado a restaurarla.
- Para una empresa también cuentan el RGPD y, en algunos sectores, la normativa NIS2: pregunta al proveedor cómo te ayuda a cumplirlos.
- El dominio, los accesos al hosting y los DNS son activos de tu empresa: las credenciales deben quedar en tus manos.
Índice
- Qué significa realmente «hosting seguro»
- Quién protege qué: el hosting y tu web
- Las medidas que debe incluir un hosting seguro
- Copias de seguridad: la diferencia entre un incidente y un desastre
- Privacidad y obligaciones legales para las empresas italianas
- Las preguntas que hacer antes de elegir
- Nuestro punto de vista: la seguridad también pasa por la claridad
- Hosting, dominio y web con ViceSite
- Preguntas frecuentes
- Fuentes
Qué significa realmente «hosting seguro»
Muchos planes se presentan como «seguros» porque incluyen un certificado SSL. Es un requisito básico, no una estrategia. Un hosting seguro es un conjunto de medidas pensadas para reducir el riesgo, no para eliminarlo: la Agencia Nacional de Ciberseguridad de Italia describe el diseño de la seguridad como un trabajo holístico e integrado, destinado a situar el riesgo cibernético dentro de un nivel aceptado. El mismo razonamiento se aplica al servidor de tu empresa.
En la práctica, estos son los riesgos que un buen hosting debe ayudarte a contener:
- Intrusiones: alguien entra en el panel de control, en la base de datos o en el área de administración de la web e introduce código malicioso, páginas de spam o redirecciones.
- Pérdida de datos: una avería, un error humano o un ransomware borra archivos, pedidos o contactos.
- Interrupciones: la web deja de estar disponible por un ataque que satura el servidor o por un problema técnico, y los clientes no te encuentran.
- Suplantación de identidad del dominio: alguien envía correos en tu nombre porque el dominio no está configurado correctamente.
La autoridad francesa de asistencia a las víctimas de ciberataques recomienda la defensa en profundidad: varias medidas de protección independientes, tanto en la arquitectura de hardware y software del servidor como en la infraestructura de hosting. El motivo es sencillo: si una barrera falla, la siguiente detiene el ataque. Es el criterio más útil para evaluar cualquier oferta.
Quién protege qué: el hosting y tu web
El malentendido más costoso que encontramos es pensar que, al pagar un hosting, la seguridad de la web está «incluida». No es así. La documentación oficial de WordPress lo explica claramente: los proveedores de hosting suelen ser responsables de la infraestructura, no de la aplicación instalada, cuya seguridad corresponde al propietario de la web.
| Ámbito | Suele corresponder al proveedor | Suele corresponder a quien gestiona la web |
|---|---|---|
| Servidor y sistema operativo | Actualizaciones, configuración, aislamiento entre clientes | Ninguna acción |
| Red | Firewall, filtros de tráfico, monitorización | Comunicar anomalías |
| Software del servidor (PHP, base de datos, servidor web) | Versiones estables y recientes | Elegir la versión compatible desde el panel |
| CMS, tema y plugins | Posibles herramientas de actualización | Actualizarlos y eliminar lo que no se necesita |
| Usuarios y contraseñas de la web | Límites a los intentos de acceso | Contraseñas seguras, autenticación de dos factores, roles adecuados |
| Copias de seguridad | Copias automáticas y procedimientos de restauración | Comprobar que existen y hacer una prueba |
Las dos partes trabajan juntas. El manual de WordPress dedicado al hosting recomienda contraseñas seguras frente a los intentos automáticos de fuerza bruta y, al mismo tiempo, sugiere a los proveedores que limiten los intentos de acceso a nivel de red o de servidor. Una contraseña débil en un servidor bien protegido sigue siendo un punto débil; una web cuidada en un servidor descuidado, también.
Si tienes una web con WordPress, la guía oficial de refuerzo de la seguridad recuerda que las versiones obsoletas dejan de recibir actualizaciones de seguridad y que una cuenta de administrador comprometida puede bastar para instalar scripts maliciosos. Por eso, las actualizaciones, las contraseñas seguras y la autenticación en dos pasos no son opcionales.
Las medidas que debe incluir un hosting seguro
No hace falta convertirse en técnico para evaluar una oferta. Hace falta saber qué preguntar. Estos son los elementos que, en conjunto, marcan la diferencia.
Software del servidor actualizado y clientes aislados
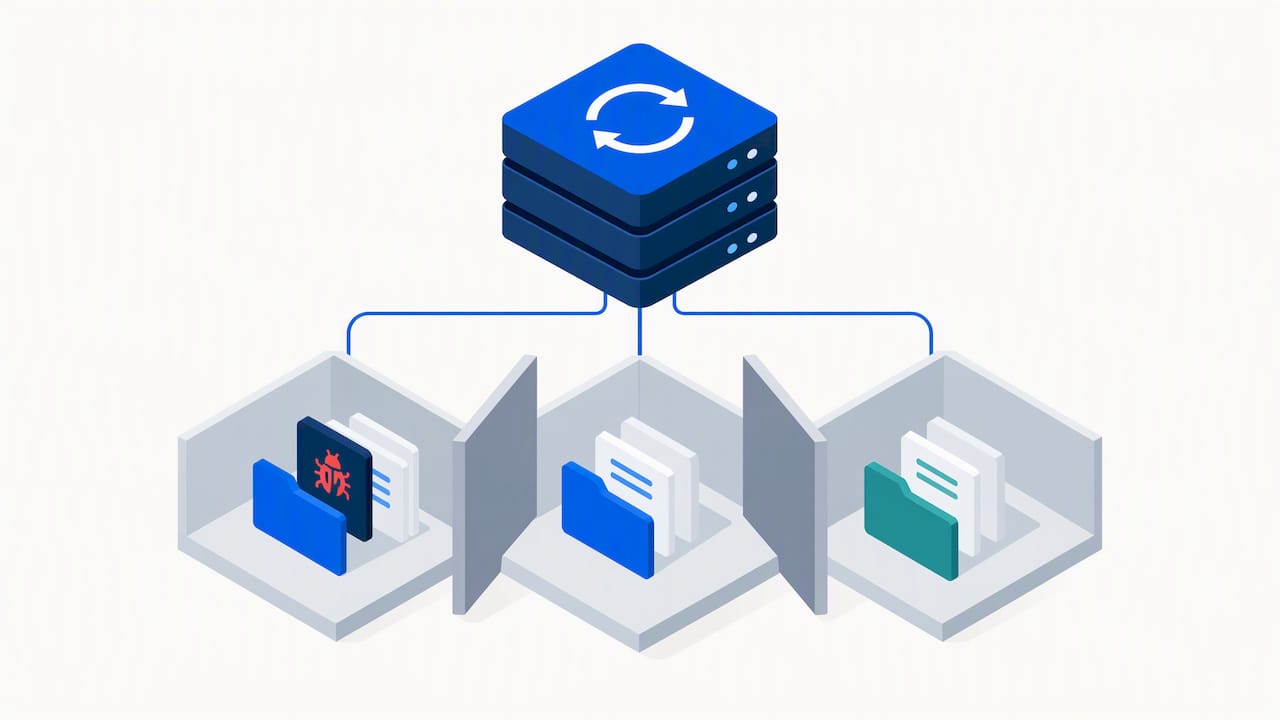
El proveedor debe usar versiones estables y recientes del sistema operativo, el servidor web, PHP y la base de datos, y debe estar dispuesto a hablar de ello. La documentación de WordPress señala precisamente este criterio de elección: un proveedor serio explica sus funciones y procedimientos de seguridad en lugar de ocultarlos. En un hosting compartido, pregunta también cómo se separan las cuentas de los distintos clientes: una web comprometida alojada junto a la tuya no debe poder acceder a tus archivos.
Conexiones cifradas
El certificado SSL/TLS debe estar activo en la web, pero el cifrado también afecta a los accesos de gestión: panel de control, transferencia de archivos (SFTP en lugar del antiguo FTP sin cifrar) y correo. Las directrices de AgID sobre seguridad en la contratación de TIC, pensadas para las compras de la administración pública, pero también muy útiles para una empresa, incluyen los protocolos cifrados y la autenticación entre los requisitos de seguridad que se deben exigir al proveedor.
Defensas perimetrales y monitorización
Firewall, filtros contra el tráfico anómalo, bloqueo de intentos de acceso repetidos y monitorización continua. Las mismas directrices de AgID enumeran las defensas perimetrales, la gestión de incidentes, las auditorías y la actualización periódica de las medidas: también son una buena referencia para un contrato privado.
Gestión de incidentes
¿Qué ocurre si hackean la web? ¿Quién te avisa, en cuánto tiempo, quién interviene y con qué costes? Un hosting seguro tiene una respuesta por escrito a estas preguntas, no una promesa genérica.
Correo y DNS bien configurados
Si usas correo electrónico con tu dominio, comprueba que estén configurados los registros SPF, DKIM y DMARC. Sin estos registros, tus correos corren el riesgo de acabar en spam y cualquiera puede intentar enviar mensajes que parezcan proceder de tu empresa.
Copias de seguridad: la diferencia entre un incidente y un desastre
Toda web, tarde o temprano, tiene un problema. La copia de seguridad determina si el problema dura una hora o una semana. Las buenas prácticas más extendidas para una pyme son:
- Copias automáticas diarias, sin depender de que alguien se acuerde.
- Almacenamiento en un sistema distinto al servidor de la web: si el servidor falla o un ransomware lo cifra, la copia guardada en el mismo disco desaparece con él.
- Conservación durante al menos 30 días, porque una infección puede permanecer oculta durante semanas y hace falta poder volver a una copia limpia.
- Una prueba real de restauración, en un entorno de pruebas, al menos cada pocos meses y después de cada cambio importante en la web.
Sobre el punto 2 hay una precaución adicional. Un análisis publicado en Cybersecurity360 señala que confiar las copias de seguridad y la infraestructura a una sola entidad puede exponerte a pérdidas de datos, y que conviene diversificar los lugares donde se guardan las copias. Para una web empresarial, una copia periódica descargada por ti o por tu agencia es un seguro que cuesta poco.
Privacidad y obligaciones legales para las empresas italianas
Si tu web recoge datos personales (un formulario de contacto, un área de clientes, una tienda online), la seguridad del hosting no es solo una decisión técnica.
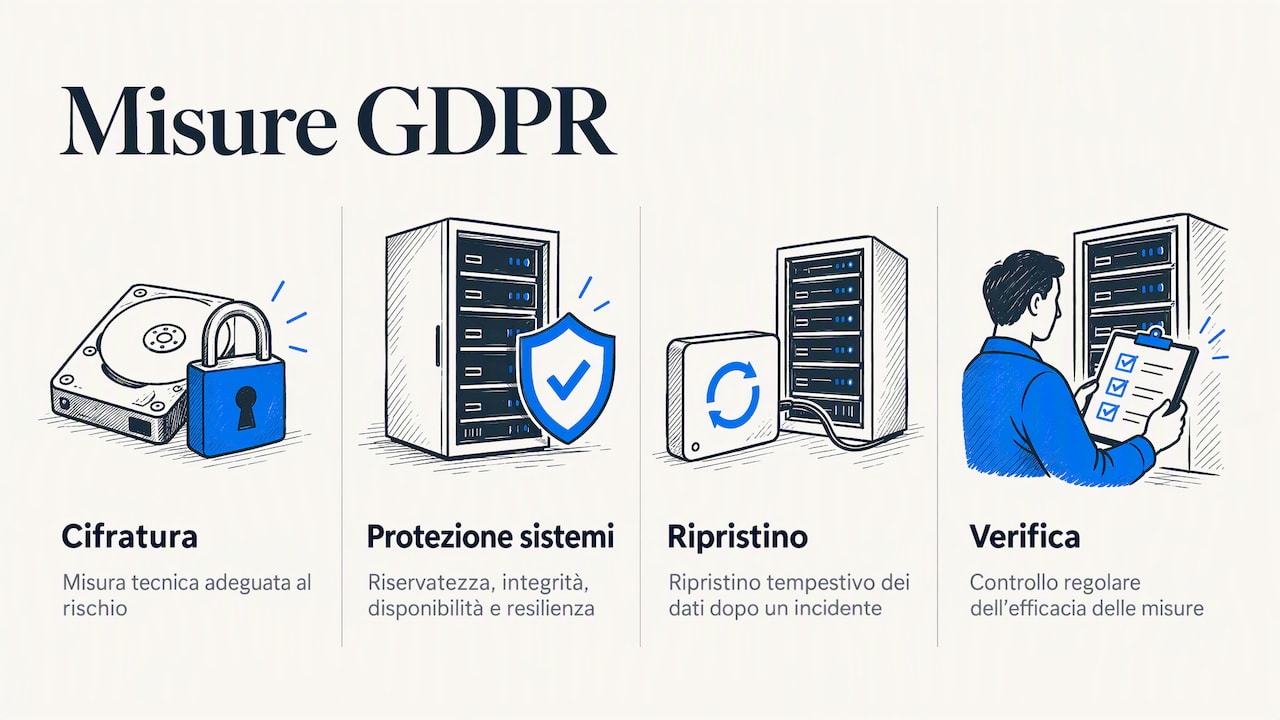
RGPD. El artículo 32 del Reglamento UE 2016/679 exige tanto al responsable como al encargado del tratamiento medidas técnicas y organizativas adecuadas al riesgo. Entre los ejemplos cita el cifrado, la capacidad de garantizar la confidencialidad, integridad, disponibilidad y resiliencia de los sistemas, la capacidad de restaurar los datos con rapidez tras un incidente y la comprobación periódica de la eficacia de las medidas. Un proveedor de hosting que trata datos por tu cuenta suele actuar como encargado del tratamiento: pide que la relación se regule por escrito y, en caso de duda, consulta con tu asesor de privacidad.
NIS2. El Decreto Legislativo 138/2024 transpuso en Italia la directiva NIS2. No afecta a todas las empresas: se aplica a las entidades que pertenecen a los sectores y cumplen los criterios de tamaño previstos en el decreto. Las entidades incluidas deben adoptar, como explica la ACN, medidas de análisis de riesgos, gestión de incidentes y continuidad operativa, incluidas las copias de seguridad y la recuperación ante desastres. Si no sabes si tu empresa está afectada, consulta con tu asesor fiscal o con un abogado especializado en ciberseguridad antes de elegir a los proveedores.
Contratos con la agencia. Si una agencia gestiona tu web y tu hosting, lee bien las cláusulas sobre responsabilidades. Según el mismo análisis de Cybersecurity360, en Italia las cláusulas de exoneración de responsabilidad entre agencias web y clientes solo son válidas si se firman expresamente o se recogen en una sección separada.
Las preguntas que hacer antes de elegir
Usa esta lista cuando compares dos ofertas. Un proveedor fiable responde a todas con claridad, sin rodeos.
- ¿Qué versiones de PHP y de base de datos utilizáis y con qué frecuencia las actualizáis?
- ¿Cómo se aíslan las cuentas de los distintos clientes en un mismo servidor?
- ¿El certificado SSL está incluido y se renueva automáticamente?
- ¿El acceso a los archivos se limita a protocolos cifrados, como SFTP?
- ¿Limitáis los intentos de acceso repetidos y bloqueáis el tráfico anómalo?
- ¿Con qué frecuencia hacéis las copias de seguridad, dónde las guardáis y durante cuántos días?
- ¿Puedo restaurar una copia por mi cuenta o tengo que solicitarlo? ¿Tiene algún coste?
- Si hackean la web, ¿quién me avisa y qué hacéis?
- ¿Con quién hablo cuando tengo un problema, en qué idioma y con qué tiempos de respuesta?
- ¿Las credenciales del dominio, el hosting y los DNS quedan a mi nombre? ¿Puedo transferir el dominio cuando quiera?
La última pregunta es la que más se pasa por alto. El dominio, el hosting y los DNS son activos de la empresa, no del proveedor: conserva personalmente los accesos, aunque encargues la gestión diaria a otra persona. Y cuando termine una colaboración, revoca los accesos de quien ya no trabaje contigo.
Nuestro punto de vista: la seguridad también pasa por la claridad
Al trabajar con pequeñas empresas, profesionales y startups, vemos a menudo el mismo patrón. El problema rara vez nace de un ataque sofisticado. Nace de una web instalada hace años que nunca se ha actualizado, de una contraseña compartida entre tres colaboradores o de un dominio a nombre de la antigua agencia que ya no contesta al teléfono. Son riesgos organizativos antes que técnicos.
Por eso creemos que un hosting seguro para una pyme debe ser, ante todo, comprensible. Si no entiendes lo que estás comprando, no puedes saber qué queda sin cubrir. Explicar con palabras sencillas qué hace el servicio y qué te corresponde hacer a ti ya es una medida de seguridad.
También importa quién te atiende. Cuando la web se cae un viernes por la noche, no basta con un ticket en cola o un centro de atención que lee un guion: necesitas una persona que entienda el problema y hable tu idioma. Y por eso no vinculamos el dominio a nuestros servicios: un dominio que puedes llevar adonde quieras es un dominio que sigue siendo realmente tuyo.
— Sofia
Hosting, dominio y web con ViceSite
Si quieres un hosting seguro sin tener que convertirte en administrador de sistemas, en ViceSite encontrarás dominio, hosting y web a medida en un mismo lugar, con cuentas de correo para tu empresa. Los precios son claros y con IVA incluido, sin costes ocultos, y el dominio no tiene ataduras.
El proceso consta de tres pasos: eliges el servicio, pagas de forma segura y la activación es inmediata. Si tienes dudas sobre qué solución te conviene, te responde nuestro equipo italiano: personas reales, sin tecnicismos. Descubre dominio, hosting y web a medida y elige por dónde empezar.
Preguntas frecuentes
¿Basta con un certificado SSL para tener una web segura?
No. El certificado cifra la conexión entre el visitante y la web, pero no impide que alguien entre con una contraseña robada o aproveche un plugin antiguo. También hacen falta actualizaciones, control de accesos, protecciones en el servidor y copias de seguridad verificadas.
¿Es mejor un hosting compartido o un servidor dedicado para una empresa?
Para la mayoría de las webs corporativas de pequeñas empresas, un hosting compartido bien gestionado es suficiente, siempre que aísle las cuentas e incluya copias de seguridad y monitorización. Un servidor dedicado ofrece más control, pero requiere conocimientos para administrarlo de forma segura. Para tiendas online con mucho tráfico o datos sensibles, merece la pena valorar soluciones con recursos reservados.
¿Cómo puedo saber en qué hosting está mi web?
La forma más rápida es consultar la factura o el área de clientes del proveedor al que pagas cada año. También puedes buscar los servidores DNS del dominio con un servicio de consulta WHOIS o DNS: a menudo aparece allí el nombre del proveedor. Si no encuentras nada, pregunta a la agencia que creó la web y pide que te entregue las credenciales.
¿Con qué frecuencia debo revisar las copias de seguridad?
Comprueba de forma regular, por ejemplo una vez al mes, al menos que las copias automáticas existen y son recientes. Debe hacerse una prueba real de restauración en un entorno de pruebas periódicamente y después de cada cambio importante en la web. Una copia que nunca se ha restaurado es una esperanza, no una garantía.
Fuentes
- ACN, Arquitectura, ingeniería y operaciones de seguridad
- Cybermalveillance.gouv.fr, Cómo proteger tu sitio web
- WordPress.org, Refuerzo de la seguridad de WordPress (italiano)
- WordPress Developer, Refuerzo de la seguridad
- Manual de hosting de WordPress, Seguridad
- AgID, Directrices de seguridad en la contratación de TIC, Apéndice A
- Cybersecurity360, Copias de seguridad de datos: estrategias operativas y responsabilidades legales
- Altalex, Art. 32 RGPD, Seguridad del tratamiento
- LCA Studio Legale, Directiva NIS 2 y Decreto Legislativo 138/2024
- ACN, Las obligaciones básicas de las entidades NIS
¿Listo para llevar tu negocio a internet?
Busca tu dominio: en dos minutos sabes si está libre y cuánto cuesta, IVA incluido.
Encuentra tu dominio