Hébergement web · Publié le 26 octobre 2026
Hébergement sécurisé pour les entreprises : les garanties à exiger et les critères de choix
ViceSite · Vicedomini Softworks srl
Ce qui rend un hébergement professionnel sûr : mesures de l’hébergeur, responsabilités du gestionnaire du site, sauvegardes, RGPD, NIS2 et 10 questions à poser avant de choisir.
Un hébergement sécurisé est un service qui protège le serveur sur lequel fonctionne votre site grâce à plusieurs défenses indépendantes, maintient les logiciels à jour, chiffre les connexions, effectue des sauvegardes stockées ailleurs et sait les restaurer rapidement. Mais choisir le bon prestataire ne suffit pas : une partie de la sécurité reste entre les mains de la personne qui gère le site, c’est-à-dire vous ou votre agence. Ce guide vous explique ce qu’il faut exiger de votre hébergeur, ce qui relève de votre responsabilité, les obligations applicables à une entreprise italienne et les questions à poser avant de signer.
En bref
- La sécurité d’un hébergement se mesure sur trois points : la confidentialité des données, l’intégrité du site et la disponibilité du service.
- L’hébergeur protège l’infrastructure ; les mises à jour du CMS, les extensions, les mots de passe et les utilisateurs du site restent sous la responsabilité de son administrateur.
- Une sauvegarde n’a de valeur que si elle est automatique, stockée hors du serveur et que quelqu’un a testé sa restauration.
- Pour une entreprise, le RGPD compte aussi, ainsi que la réglementation NIS2 dans certains secteurs : demandez au prestataire comment il vous aide à les respecter.
- Le nom de domaine, les accès à l’hébergement et les DNS sont des actifs de votre entreprise : vous devez en conserver les identifiants.
Sommaire
- Ce que signifie vraiment « hébergement sécurisé »
- Qui protège quoi : l’hébergement et votre site
- Les mesures qu’un hébergement sécurisé doit inclure
- Sauvegardes : la différence entre un incident et une catastrophe
- Protection des données et obligations légales des entreprises italiennes
- Les questions à poser avant de choisir
- Notre point de vue : la sécurité passe aussi par la clarté
- Hébergement, nom de domaine et site avec ViceSite
- Questions fréquentes
- Sources
Ce que signifie vraiment « hébergement sécurisé »
Beaucoup d’offres se présentent comme « sécurisées » parce qu’elles incluent un certificat SSL. C’est une exigence de base, pas une stratégie. Un hébergement sécurisé repose sur un ensemble de mesures conçues pour réduire le risque, pas pour le supprimer : l’Agence nationale italienne pour la cybersécurité décrit la conception de la sécurité comme un travail global et intégré, destiné à ramener le risque cyber à un niveau accepté. Le même raisonnement s’applique au serveur de votre entreprise.
En pratique, voici les risques qu’un bon hébergement doit vous aider à limiter :
- Intrusions : quelqu’un accède au panneau de contrôle, à la base de données ou à l’espace d’administration du site et y insère du code malveillant, des pages de spam ou des redirections.
- Perte de données : une panne, une erreur humaine ou un rançongiciel supprime des fichiers, des commandes, des contacts.
- Interruptions : le site devient inaccessible à cause d’une attaque qui sature le serveur ou d’un problème technique, et vos clients ne vous trouvent plus.
- Usurpation de l’identité du domaine : des tiers envoient des emails en votre nom parce que le domaine n’est pas correctement configuré.
Le dispositif français d’assistance aux victimes de cybermalveillance recommande la défense en profondeur : plusieurs mesures de protection indépendantes, aussi bien dans l’architecture matérielle et logicielle du serveur que dans l’infrastructure d’hébergement. La raison est simple : si une barrière cède, la suivante arrête l’attaque. C’est le critère le plus utile pour évaluer n’importe quelle offre.
Qui protège quoi : l’hébergement et votre site
Le malentendu le plus coûteux que nous rencontrons consiste à penser qu’en payant un hébergement, la sécurité du site est « comprise ». Ce n’est pas le cas. La documentation officielle de WordPress l’explique clairement : les hébergeurs sont généralement responsables de l’infrastructure, pas de l’application installée, dont la sécurité incombe au propriétaire du site.
| Domaine | Relève généralement de l’hébergeur | Relève généralement du gestionnaire du site |
|---|---|---|
| Serveur et système d’exploitation | Mises à jour, configuration, isolation entre clients | Aucune action |
| Réseau | Pare-feu, filtrage du trafic, surveillance | Signaler les anomalies |
| Logiciels du serveur (PHP, base de données, serveur web) | Versions stables et récentes | Choisir la version compatible dans le panneau de contrôle |
| CMS, thème et extensions | Éventuels outils de mise à jour | Les mettre à jour et supprimer ce qui est inutile |
| Utilisateurs et mots de passe du site | Limitation des tentatives de connexion | Mots de passe robustes, authentification à deux facteurs, rôles adaptés |
| Sauvegardes | Copies automatiques et procédures de restauration | Vérifier leur existence et effectuer un test |
Les deux parties travaillent ensemble. Le manuel de WordPress consacré à l’hébergement recommande des mots de passe robustes contre les tentatives automatisées de force brute et suggère, en parallèle, aux hébergeurs de limiter les tentatives de connexion au niveau du réseau ou du serveur. Un mot de passe faible sur un serveur bien protégé reste un point faible ; un site bien entretenu sur un serveur négligé aussi.
Si vous avez un site WordPress, le guide officiel de renforcement de la sécurité rappelle que les versions obsolètes ne reçoivent plus de mises à jour de sécurité et qu’un compte administrateur compromis peut suffire à installer des scripts malveillants. Voilà pourquoi les mises à jour, les mots de passe robustes et l’authentification en deux étapes ne sont pas facultatifs.
Les mesures qu’un hébergement sécurisé doit inclure
Pas besoin de devenir technicien pour évaluer une offre. Il faut savoir quoi demander. Voici les éléments qui, ensemble, font la différence.
Des logiciels serveur à jour et des clients isolés
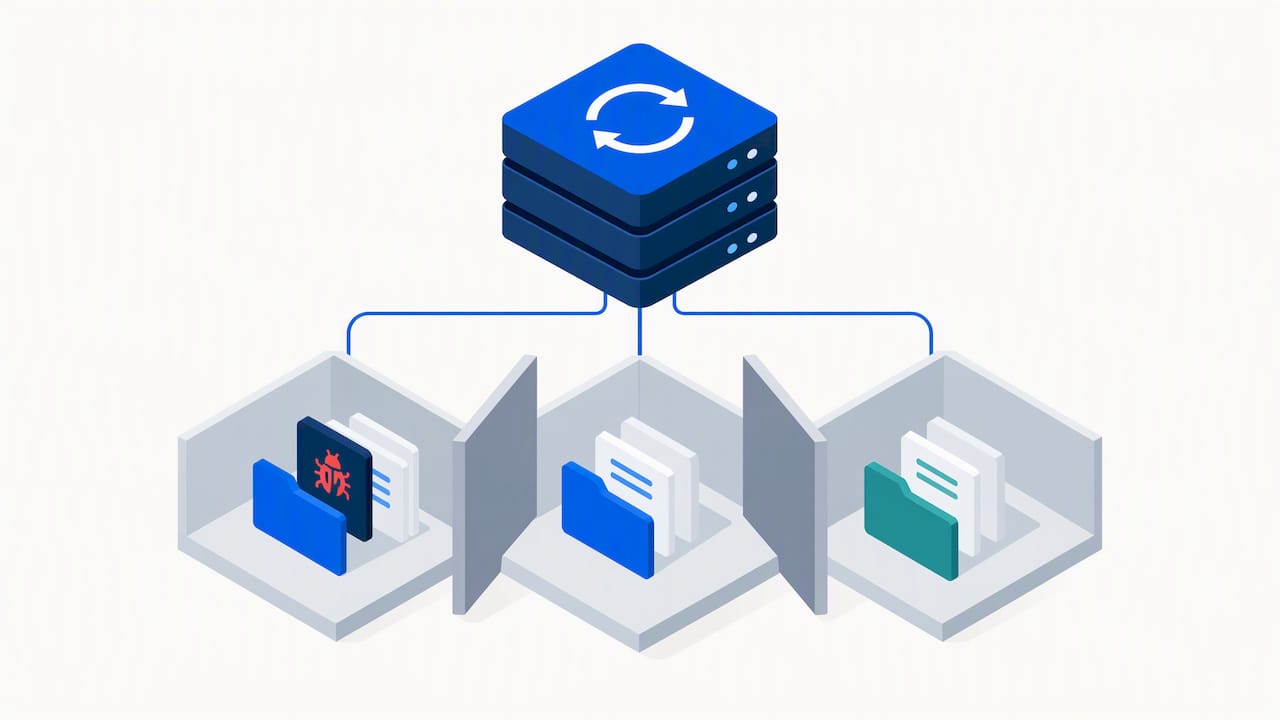
Le prestataire doit utiliser des versions stables et récentes du système d’exploitation, du serveur web, de PHP et de la base de données, et être prêt à en parler. La documentation de WordPress en fait précisément un critère de choix : un prestataire sérieux explique ses fonctionnalités et procédures de sécurité au lieu de les cacher. Sur un hébergement mutualisé, demandez aussi comment les comptes des différents clients sont séparés : un site compromis voisin du vôtre ne doit pas pouvoir accéder à vos fichiers.
Des connexions chiffrées
Le certificat SSL/TLS doit être actif sur le site, mais le chiffrement concerne aussi les accès de gestion : panneau de contrôle, transfert de fichiers (SFTP à la place de l’ancien FTP en clair) et messagerie. Les recommandations de l’AgID sur la sécurité des achats informatiques, conçues pour les achats des administrations publiques mais aussi très utiles aux entreprises, placent les protocoles chiffrés et l’authentification parmi les exigences de sécurité à demander au prestataire.
Des défenses périmétriques et une surveillance
Pare-feu, filtres contre le trafic anormal, blocage des tentatives de connexion répétées et surveillance continue. Ces mêmes recommandations de l’AgID énumèrent les défenses périmétriques, la gestion des incidents, les audits et la mise à jour périodique des mesures : une bonne base également pour un contrat privé.
La gestion des incidents
Que se passe-t-il si le site est piraté ? Qui vous prévient, dans quel délai, qui intervient et à quel prix ? Un hébergement sécurisé apporte une réponse écrite à ces questions, pas une promesse vague.
Une messagerie et des DNS bien configurés
Si vous utilisez des adresses email liées à votre domaine, vérifiez que les enregistrements SPF, DKIM et DMARC sont configurés. Sans eux, vos emails risquent de finir dans les spams et n’importe qui peut tenter d’envoyer des messages qui semblent provenir de votre entreprise.
Sauvegardes : la différence entre un incident et une catastrophe
Tout site rencontre tôt ou tard un problème. La sauvegarde détermine si ce problème dure une heure ou une semaine. Les bonnes pratiques les plus courantes pour une PME sont les suivantes :
- Des copies automatiques quotidiennes, sans dépendre de la mémoire de quelqu’un.
- Un stockage sur un système distinct du serveur du site : si le serveur tombe en panne ou est chiffré par un rançongiciel, la sauvegarde présente sur le même disque disparaît avec lui.
- Une conservation d’au moins 30 jours, car une infection peut rester cachée pendant des semaines et il faut pouvoir revenir à une copie saine.
- Un véritable test de restauration, sur un environnement de test, au moins une fois tous les quelques mois et après chaque modification importante du site.
Le point 2 appelle une précaution supplémentaire. Une analyse publiée sur Cybersecurity360 observe que confier les sauvegardes et l’infrastructure à un seul prestataire peut exposer à des pertes de données, et qu’il vaut mieux diversifier les lieux de stockage des copies. Pour un site professionnel, une copie téléchargée régulièrement par vous ou votre agence constitue une assurance peu coûteuse.
Protection des données et obligations légales des entreprises italiennes
Si votre site collecte des données personnelles (formulaire de contact, espace client, boutique en ligne), la sécurité de l’hébergement n’est pas seulement un choix technique.
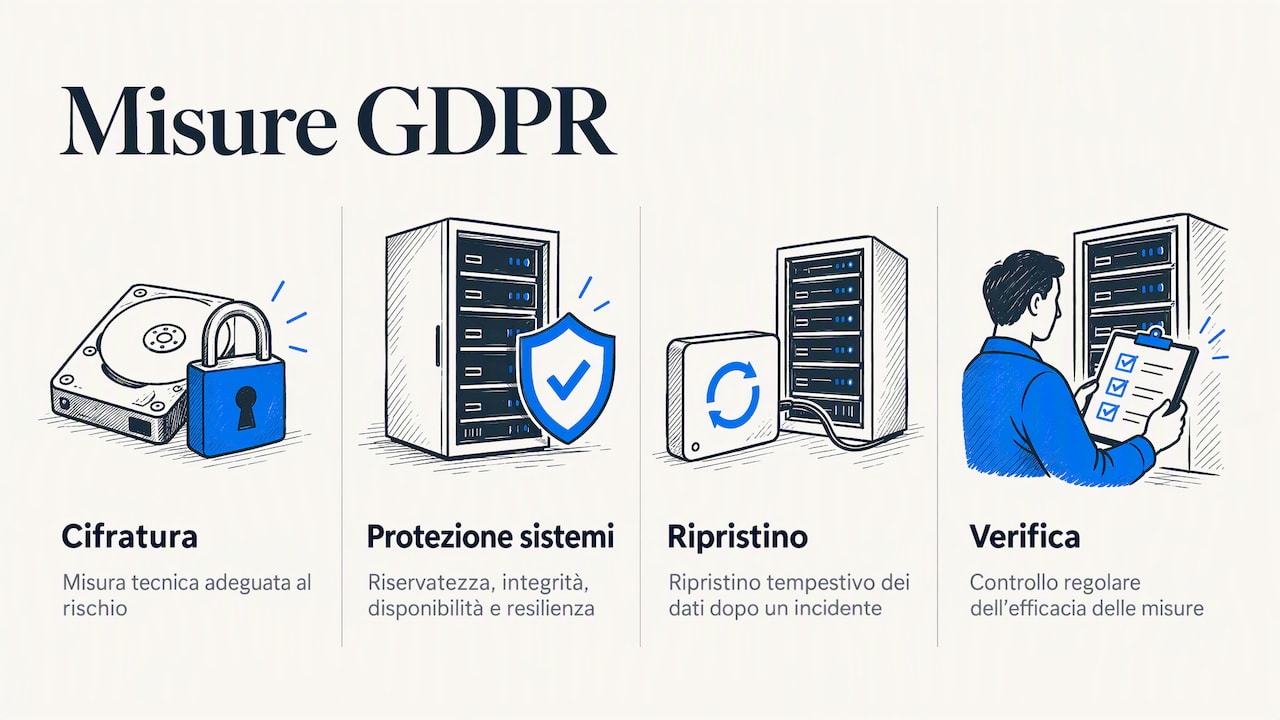
RGPD. L’article 32 du règlement UE 2016/679 exige du responsable du traitement comme du sous-traitant des mesures techniques et organisationnelles adaptées au risque. Parmi les exemples cités figurent le chiffrement, la capacité à garantir la confidentialité, l’intégrité, la disponibilité et la résilience des systèmes, la capacité à restaurer rapidement les données après un incident et une vérification régulière de l’efficacité des mesures. Un hébergeur qui traite des données pour votre compte relève généralement du rôle de sous-traitant : demandez que la relation soit encadrée par écrit et, en cas de doute, consultez votre conseiller en protection des données.
NIS2. Le décret législatif 138/2024 a transposé la directive NIS2 en Italie. Il ne concerne pas toutes les entreprises : il s’applique aux entités qui répondent aux critères de secteur et de taille prévus par le décret. Les entités concernées doivent adopter, comme l’explique l’ACN, des mesures d’analyse des risques, de gestion des incidents et de continuité d’activité, notamment des sauvegardes et une reprise après sinistre. Si vous ne savez pas si votre entreprise est concernée, demandez à votre expert-comptable ou à un juriste spécialisé en cybersécurité avant de choisir vos prestataires.
Contrats avec l’agence. Si une agence gère votre site et votre hébergement, lisez attentivement les clauses relatives aux responsabilités. Selon la même analyse de Cybersecurity360, en Italie, les clauses d’exonération de responsabilité entre agences web et clients ne sont valables que si elles sont signées spécifiquement ou mentionnées dans une section distincte.
Les questions à poser avant de choisir
Utilisez cette liste lorsque vous comparez deux offres. Un prestataire fiable répond clairement à toutes ces questions, sans détour.
- Quelles versions de PHP et de base de données utilisez-vous, et à quelle fréquence les mettez-vous à jour ?
- Comment les comptes des différents clients sont-ils isolés sur un même serveur ?
- Le certificat SSL est-il inclus et se renouvelle-t-il automatiquement ?
- L’accès aux fichiers est-il limité aux protocoles chiffrés, comme SFTP ?
- Limitez-vous les tentatives de connexion répétées et bloquez-vous le trafic anormal ?
- À quelle fréquence effectuez-vous les sauvegardes, où les stockez-vous et pendant combien de jours ?
- Puis-je restaurer une sauvegarde moi-même ou dois-je en faire la demande ? Est-ce payant ?
- Si le site est piraté, qui me prévient et que faites-vous ?
- À qui puis-je m’adresser en cas de problème, dans quelle langue et avec quels délais de réponse ?
- Les accès au domaine, à l’hébergement et aux DNS restent-ils à mon nom ? Puis-je transférer le domaine quand je le souhaite ?
La dernière question est la plus négligée. Le domaine, l’hébergement et les DNS sont des actifs de l’entreprise, pas du prestataire : conservez personnellement les accès, même si vous confiez la gestion quotidienne à quelqu’un d’autre. Et lorsqu’une collaboration prend fin, révoquez les accès des personnes qui ne travaillent plus avec vous.
Notre point de vue : la sécurité passe aussi par la clarté
Dans notre travail avec les petites entreprises, les indépendants et les startups, nous observons souvent le même schéma. Le problème vient rarement d’une attaque sophistiquée. Il vient d’un site installé il y a des années et jamais mis à jour, d’un mot de passe partagé entre trois collaborateurs, d’un domaine au nom de l’ancienne agence qui ne répond plus au téléphone. Ce sont des risques organisationnels avant d’être techniques.
C’est pourquoi nous pensons qu’un hébergement sécurisé, pour une PME, doit avant tout être compréhensible. Si vous ne comprenez pas ce que vous achetez, vous ne pouvez pas savoir ce qui reste sans protection. Expliquer simplement ce que fait le service et ce qui vous revient est déjà une mesure de sécurité.
La personne qui vous répond compte aussi. Quand le site tombe en panne le vendredi soir, un ticket en attente ou un centre d’appels qui lit un script ne suffisent pas : il faut quelqu’un qui comprenne le problème et parle votre langue. C’est aussi pour cela que nous ne lions pas le domaine à nos services : un domaine que vous pouvez transférer où vous voulez est un domaine qui reste vraiment le vôtre.
— Sofia
Hébergement, nom de domaine et site avec ViceSite
Si vous souhaitez un hébergement sécurisé sans devoir devenir administrateur système, ViceSite réunit nom de domaine, hébergement et site sur mesure au même endroit, avec des boîtes email pour votre entreprise. Les tarifs sont clairs et incluent la TVA, sans frais cachés, et le domaine reste libre de toute contrainte.
Le parcours se déroule en trois étapes : vous choisissez le service, vous payez en toute sécurité et l’activation est immédiate. Si vous hésitez sur la solution qui vous convient, notre équipe italienne vous répond : de vraies personnes, sans jargon technique. Découvrez nos offres de nom de domaine, hébergement et site sur mesure et choisissez par où commencer.
Questions fréquentes
Un certificat SSL suffit-il pour avoir un site sécurisé ?
Non. Le certificat chiffre la connexion entre le visiteur et le site, mais il n’empêche pas quelqu’un de se connecter avec un mot de passe volé ou d’exploiter une ancienne extension. Il faut aussi des mises à jour, un contrôle des accès, des protections sur le serveur et des sauvegardes vérifiées.
Hébergement mutualisé ou serveur dédié : lequel choisir pour une entreprise ?
Pour la plupart des sites vitrines de petites entreprises, un hébergement mutualisé bien géré suffit, à condition qu’il isole les comptes et comprenne des sauvegardes et une surveillance. Un serveur dédié offre davantage de contrôle, mais nécessite des compétences pour l’administrer en toute sécurité. Pour les boutiques en ligne avec un trafic important ou des données sensibles, il vaut la peine d’envisager des solutions avec des ressources réservées.
Comment savoir chez quel hébergeur se trouve mon site ?
Le plus rapide est de consulter la facture ou l’espace client du prestataire que vous payez chaque année. Vous pouvez aussi rechercher les serveurs DNS du domaine à l’aide d’un service de recherche WHOIS ou DNS : le nom du prestataire y apparaît souvent. Si vous ne trouvez rien, demandez à l’agence qui a créé le site et faites-vous remettre les identifiants.
À quelle fréquence dois-je vérifier les sauvegardes ?
Vérifiez régulièrement, par exemple une fois par mois, que les copies automatiques existent et sont récentes. Un véritable test de restauration sur un environnement de test doit être effectué périodiquement et après chaque modification importante du site. Une sauvegarde jamais restaurée est un espoir, pas une garantie.
Sources
- ACN, Architecture, ingénierie et opérations de sécurité
- Cybermalveillance.gouv.fr, Comment sécuriser son site Internet
- WordPress.org, Renforcer la sécurité de WordPress (en italien)
- WordPress Developer, Renforcement de la sécurité
- Manuel d’hébergement WordPress, Sécurité
- AgID, Recommandations sur la sécurité des achats informatiques, Annexe A
- Cybersecurity360, Sauvegarde des données : stratégies opérationnelles et responsabilités juridiques
- Altalex, Art. 32 du RGPD, Sécurité du traitement
- Cabinet d’avocats LCA, Directive NIS 2 et décret législatif 138/2024
- ACN, Les obligations de base des entités soumises à NIS
Prêt à mettre votre activité en ligne ?
Cherchez votre domaine : en deux minutes vous savez s'il est libre et son prix, TVA incluse.
Trouvez votre domaine