Hosting · Pubblicato il 26 ottobre 2026
Hosting sicuro per aziende: cosa deve garantire e come sceglierlo
ViceSite · Vicedomini Softworks srl
Cosa rende sicuro un hosting aziendale: misure del provider, compiti di chi gestisce il sito, backup, GDPR, NIS2 e 10 domande da fare prima di scegliere.
Un hosting sicuro è un servizio che protegge il server su cui gira il tuo sito con più difese indipendenti, tiene aggiornato il software, cifra le connessioni, fa backup conservati altrove e sa ripristinarli in fretta. Non basta però il fornitore giusto: una parte della sicurezza resta in mano a chi gestisce il sito, cioè a te o alla tua agenzia. In questa guida trovi cosa pretendere dall’hosting, cosa tocca a te, quali obblighi valgono per un’impresa italiana e le domande da fare prima di firmare.
In breve
- La sicurezza di un hosting si misura su tre cose: riservatezza dei dati, integrità del sito e disponibilità del servizio.
- Il provider protegge l’infrastruttura; aggiornamenti del CMS, plugin, password e utenti del sito restano responsabilità di chi lo amministra.
- Un backup vale solo se è automatico, conservato fuori dal server e se qualcuno ha provato a ripristinarlo.
- Per un’azienda contano anche GDPR e, per alcuni settori, la normativa NIS2: chiedi al fornitore come ti aiuta a rispettarli.
- Dominio, accessi all’hosting e DNS sono beni della tua impresa: le credenziali devono restare a te.
Indice
- Cosa significa davvero “hosting sicuro”
- Chi protegge cosa: l’hosting e il tuo sito
- Le misure che un hosting sicuro deve includere
- Backup: la differenza tra un incidente e un disastro
- Privacy e obblighi di legge per le imprese italiane
- Le domande da fare prima di scegliere
- Il nostro punto di vista: la sicurezza passa anche dalla chiarezza
- Hosting, dominio e sito con ViceSite
- Domande frequenti
- Fonti
Cosa significa davvero “hosting sicuro”
Molti piani si presentano come “sicuri” perché includono un certificato SSL. È un requisito di base, non una strategia. Un hosting sicuro è un insieme di misure pensate per ridurre il rischio, non per azzerarlo: l’Agenzia per la Cybersicurezza Nazionale descrive la progettazione della sicurezza come un lavoro olistico e integrato, finalizzato a riportare il rischio cyber entro un livello accettato. Lo stesso ragionamento vale per il server della tua azienda.
In pratica, i rischi che un buon hosting deve aiutarti a contenere sono questi:
- Intrusioni: qualcuno entra nel pannello di controllo, nel database o nell’area amministrativa del sito e inserisce codice malevolo, pagine di spam o reindirizzamenti.
- Perdita di dati: un guasto, un errore umano o un ransomware cancella file, ordini, contatti.
- Interruzioni: il sito va offline per un attacco che satura il server o per un problema tecnico, e i clienti non ti trovano.
- Furto di identità del dominio: email inviate a nome tuo da chi non sei tu, perché il dominio non è configurato correttamente.
L’autorità francese per l’assistenza alle vittime di attacchi informatici consiglia la difesa in profondità: più misure di protezione indipendenti, sia nell’architettura hardware e software del server sia nell’infrastruttura di hosting. Il motivo è semplice: se una barriera cede, la successiva ferma l’attacco. È il criterio più utile per valutare qualsiasi offerta.
Chi protegge cosa: l’hosting e il tuo sito
Il malinteso più costoso che incontriamo è pensare che, pagando un hosting, la sicurezza del sito sia “compresa”. Non è così. La documentazione ufficiale di WordPress lo spiega chiaramente: gli host sono di norma responsabili dell’infrastruttura, non dell’applicazione installata, la cui sicurezza spetta al proprietario del sito.
| Ambito | Di solito tocca al provider | Di solito tocca a chi gestisce il sito |
|---|---|---|
| Server e sistema operativo | Aggiornamenti, configurazione, isolamento tra clienti | Nessuna azione |
| Rete | Firewall, filtri sul traffico, monitoraggio | Segnalare anomalie |
| Software del server (PHP, database, web server) | Versioni stabili e recenti | Scegliere la versione compatibile dal pannello |
| CMS, tema e plugin | Eventuali strumenti di aggiornamento | Aggiornarli e rimuovere ciò che non serve |
| Utenti e password del sito | Limiti ai tentativi di accesso | Password robuste, doppia autenticazione, ruoli corretti |
| Backup | Copie automatiche e procedure di ripristino | Verificare che esistano e fare un test |
Le due metà lavorano insieme. Il manuale di WordPress dedicato agli hosting raccomanda password robuste contro i tentativi automatici di forza bruta e, allo stesso tempo, suggerisce agli host di limitare i tentativi di accesso a livello di rete o di server. Una password debole su un server ben protetto resta un punto debole; un sito curato su un server trascurato pure.
Se hai un sito WordPress, la guida ufficiale all’hardening ricorda che le versioni obsolete non ricevono più aggiornamenti di sicurezza e che un account amministratore compromesso può bastare per installare script malevoli. Per questo aggiornamenti, password robuste e autenticazione in due passaggi non sono optional.
Le misure che un hosting sicuro deve includere
Non serve diventare tecnici per valutare un’offerta. Serve sapere cosa chiedere. Questi sono gli elementi che, insieme, fanno la differenza.
Software del server aggiornato e clienti isolati
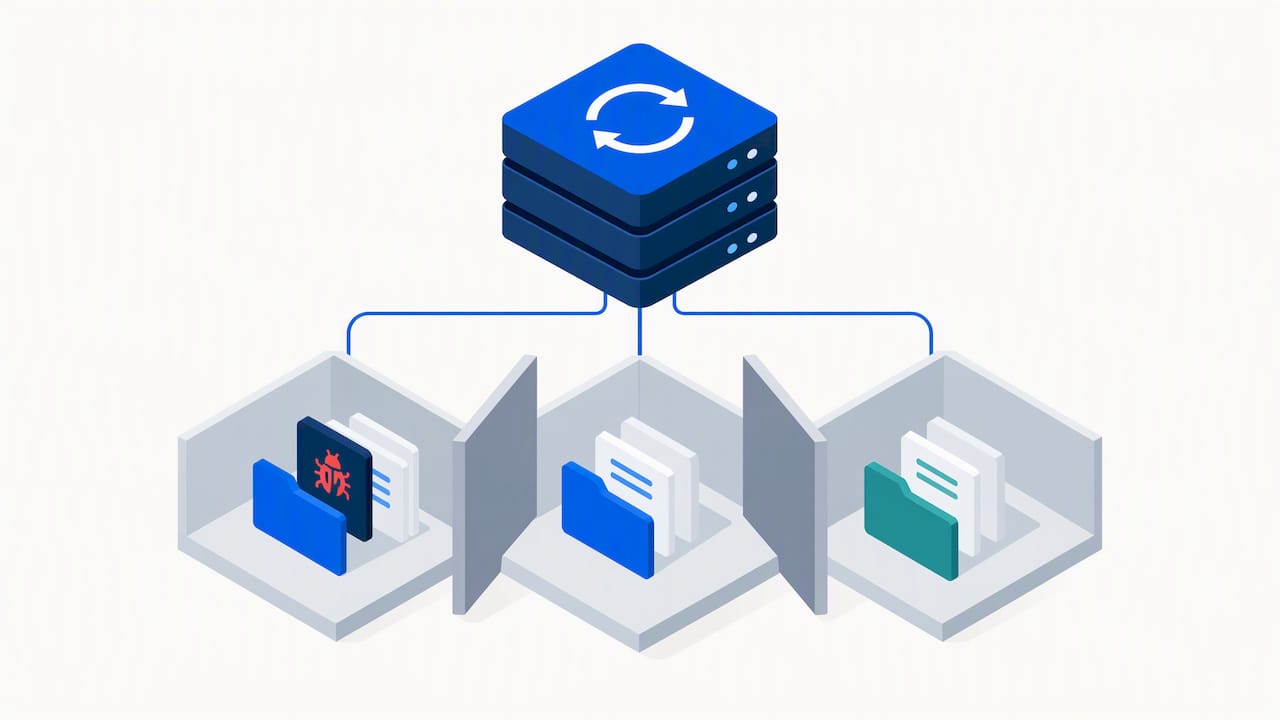
Il fornitore deve usare versioni stabili e recenti di sistema operativo, web server, PHP e database, e deve essere disposto a parlarne. La documentazione di WordPress indica proprio questo come criterio di scelta: un provider serio discute le proprie funzionalità e procedure di sicurezza invece di nasconderle. Su un hosting condiviso, chiedi anche come sono separati gli account dei diversi clienti: un sito compromesso accanto al tuo non deve poter raggiungere i tuoi file.
Connessioni cifrate
Il certificato SSL/TLS deve essere attivo sul sito, ma la cifratura riguarda anche gli accessi di gestione: pannello di controllo, trasferimento file (SFTP al posto del vecchio FTP in chiaro) e posta. Le linee guida AgID sulla sicurezza nel procurement ICT, pensate per gli acquisti della pubblica amministrazione ma utilissime anche per un’impresa, mettono protocolli cifrati e autenticazione tra i requisiti di sicurezza da chiedere al fornitore.
Difese perimetrali e monitoraggio
Firewall, filtri contro il traffico anomalo, blocco dei tentativi di accesso ripetuti e monitoraggio continuo. Le stesse linee guida AgID elencano difese perimetrali, gestione degli incidenti, audit e aggiornamento periodico delle misure: è una buona traccia anche per un contratto privato.
Gestione degli incidenti
Cosa succede se il sito viene violato? Chi ti avvisa, in quanto tempo, chi interviene e con quali costi? Un hosting sicuro ha una risposta scritta a queste domande, non una promessa generica.
Posta e DNS configurati bene
Se usi email sul tuo dominio, verifica che siano impostati i record SPF, DKIM e DMARC. Senza questi record le tue email rischiano di finire nello spam e chiunque può tentare di inviare messaggi che sembrano provenire dalla tua azienda.
Backup: la differenza tra un incidente e un disastro
Ogni sito, prima o poi, ha un problema. Il backup decide se il problema dura un’ora o una settimana. Le buone pratiche più diffuse per una PMI sono:
- Copie automatiche giornaliere, senza dipendere dalla memoria di qualcuno.
- Conservazione su un sistema diverso dal server del sito: se il server si guasta o viene cifrato da un ransomware, il backup sullo stesso disco sparisce con lui.
- Retention di almeno 30 giorni, perché un’infezione può restare nascosta per settimane e serve poter tornare a una copia pulita.
- Un test di ripristino vero, su un ambiente di prova, almeno una volta ogni qualche mese e dopo ogni modifica importante al sito.
Sul punto 2 c’è un’ulteriore cautela. Un’analisi pubblicata su Cybersecurity360 osserva che affidare backup e infrastruttura a un unico soggetto può esporre a perdite di dati, e che conviene diversificare il luogo in cui le copie sono conservate. Per un sito aziendale, una copia periodica scaricata da te o dalla tua agenzia è un’assicurazione che costa poco.
Privacy e obblighi di legge per le imprese italiane
Se il tuo sito raccoglie dati personali (un modulo di contatto, un’area clienti, un e-commerce), la sicurezza dell’hosting non è solo una scelta tecnica.
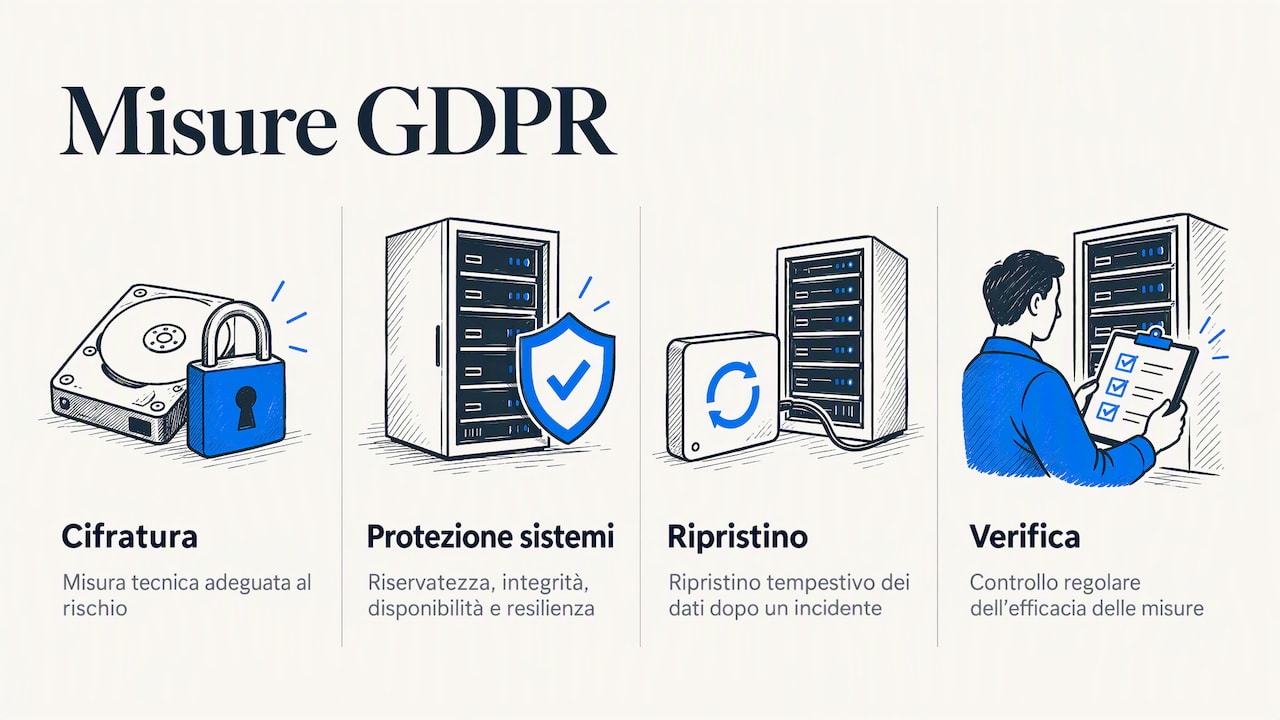
GDPR. L’articolo 32 del Regolamento UE 2016/679 chiede sia al titolare sia al responsabile del trattamento misure tecniche e organizzative adeguate al rischio. Tra gli esempi cita la cifratura, la capacità di garantire riservatezza, integrità, disponibilità e resilienza dei sistemi, la capacità di ripristinare tempestivamente i dati dopo un incidente e una verifica regolare dell’efficacia delle misure. Un fornitore di hosting che tratta dati per tuo conto rientra tipicamente nella figura del responsabile: chiedi che il rapporto sia regolato per iscritto e, per i casi dubbi, confrontati con il tuo consulente privacy.
NIS2. Il D.Lgs. 138/2024 ha recepito in Italia la direttiva NIS2. Non riguarda tutte le imprese: si applica ai soggetti che rientrano nei settori e nelle dimensioni previsti dal decreto. Chi è dentro deve adottare, come spiega l’ACN, misure su analisi dei rischi, gestione degli incidenti e continuità operativa, compresi backup e ripristino in caso di disastro. Se non sai se la tua azienda è coinvolta, chiedilo al tuo commercialista o a un legale esperto di cybersicurezza prima di scegliere i fornitori.
Contratti con l’agenzia. Se un’agenzia gestisce sito e hosting per te, leggi bene le clausole sulle responsabilità. Secondo la stessa analisi di Cybersecurity360, in Italia le clausole di manleva tra web agency e clienti valgono solo se sottoscritte appositamente o richiamate in una sezione separata.
Le domande da fare prima di scegliere
Usa questo elenco quando confronti due offerte. Un fornitore affidabile risponde a tutte in modo chiaro, senza giri di parole.
- Quali versioni di PHP e database usate e ogni quanto le aggiornate?
- Come sono isolati gli account dei diversi clienti sullo stesso server?
- Il certificato SSL è incluso e si rinnova da solo?
- Posso accedere ai file solo con protocolli cifrati, come SFTP?
- Limitate i tentativi di accesso ripetuti e bloccate il traffico anomalo?
- Ogni quanto fate il backup, dove lo conservate e per quanti giorni?
- Posso ripristinare un backup da solo, o devo chiederlo? Ha un costo?
- Se il sito viene violato, chi mi avvisa e cosa fate?
- Con chi parlo quando ho un problema, in che lingua e con quali tempi?
- Le credenziali di dominio, hosting e DNS restano intestate a me? Posso trasferire il dominio quando voglio?
L’ultima domanda è la più trascurata. Dominio, hosting e DNS sono beni dell’impresa, non del fornitore: conserva personalmente gli accessi, anche se affidi la gestione quotidiana a qualcun altro. E quando una collaborazione finisce, revoca gli accessi di chi non lavora più con te.
Il nostro punto di vista: la sicurezza passa anche dalla chiarezza
Nel lavoro con piccole imprese, professionisti e startup vediamo spesso lo stesso schema. Il problema raramente nasce da un attacco sofisticato. Nasce da un sito installato anni fa e mai aggiornato, da una password condivisa tra tre collaboratori, da un dominio intestato all’ex agenzia che non risponde più al telefono. Sono rischi organizzativi prima che tecnici.
Per questo crediamo che un hosting sicuro, per una PMI, debba essere prima di tutto comprensibile. Se non capisci cosa stai comprando, non puoi sapere cosa resta scoperto. Spiegare in parole semplici cosa fa il servizio e cosa tocca a te è già una misura di sicurezza.
Conta anche chi ti risponde. Quando il sito va giù il venerdì sera, un ticket in coda o un call center che legge un copione non bastano: serve una persona che capisca il problema e parli la tua lingua. Ed è per questo che non leghiamo il dominio ai nostri servizi: un dominio che puoi portare dove vuoi è un dominio che resta davvero tuo.
— Sofia
Hosting, dominio e sito con ViceSite
Se vuoi un hosting sicuro senza dover diventare un sistemista, su ViceSite trovi dominio, hosting e sito su misura nello stesso posto, con caselle email per la tua azienda. I prezzi sono chiari e comprensivi di IVA, senza costi nascosti, e il dominio non ha vincoli.
Il percorso è in tre passaggi: scegli il servizio, paghi in modo sicuro e l’attivazione è immediata. Se hai dubbi su quale soluzione fa per te, ti risponde il nostro team italiano, persone vere, senza linguaggio tecnico. Scopri dominio, hosting e sito su misura e scegli da dove partire.
Domande frequenti
Un certificato SSL basta per avere un sito sicuro?
No. Il certificato cifra la connessione tra il visitatore e il sito, ma non impedisce a qualcuno di entrare con una password rubata o di sfruttare un plugin vecchio. Servono anche aggiornamenti, controllo degli accessi, protezioni sul server e backup verificati.
Meglio un hosting condiviso o un server dedicato per un’azienda?
Per la maggior parte dei siti vetrina di piccole imprese un hosting condiviso ben gestito è sufficiente, purché isoli gli account e includa backup e monitoraggio. Un server dedicato offre più controllo, ma richiede competenze per amministrarlo in sicurezza. Per e-commerce con molto traffico o dati sensibili vale la pena valutare soluzioni con risorse riservate.
Come faccio a sapere su quale hosting si trova il mio sito?
Il modo più rapido è controllare la fattura o l’area clienti del fornitore che paghi ogni anno. In alternativa puoi cercare i server DNS del dominio con un servizio di ricerca WHOIS o DNS: spesso il nome del provider compare lì. Se non trovi nulla, chiedi all’agenzia che ha realizzato il sito e fatti consegnare le credenziali.
Ogni quanto devo controllare i backup?
Verifica almeno che le copie automatiche esistano e siano recenti con regolarità, ad esempio una volta al mese. Un vero test di ripristino su un ambiente di prova va fatto periodicamente e dopo ogni modifica importante al sito. Un backup mai ripristinato è una speranza, non una garanzia.
Fonti
- ACN, Security Architecture, Engineering and Operations
- Cybermalveillance.gouv.fr, Comment sécuriser son site Internet
- WordPress.org, Hardening WordPress (italiano)
- WordPress Developer, Hardening
- WordPress Hosting Handbook, Security
- AgID, Linee guida sicurezza nel procurement ICT, Appendice A
- Cybersecurity360, Backup dati: strategie operative e responsabilità legali
- Altalex, Art. 32 GDPR, Sicurezza del trattamento
- LCA Studio Legale, Direttiva NIS 2 e D.Lgs. 138/2024
- ACN, Gli obblighi di base in capo ai soggetti NIS
Pronto a portare online la tua attività?
Cerca il tuo dominio: in due minuti sai se è libero e quanto costa, IVA inclusa.
Trova il tuo dominio